Wird ein Ergebnis angezweifelt, von einem Kunden, einem Begutachter oder vor Gericht, muss das Labor drei Fragen schnell beantworten: Wer hat was getan, wann, und welcher Wert stand vor der Änderung da? Ein LIMS kann ein Labor nicht konform machen. Es kann ganze Klassen von Risiken aus dem manuellen Ablauf nehmen und die Antworten auf diese drei Fragen billig machen.
Dieser Beitrag ordnet das, was SENAITE aufzeichnet, den beiden Regelwerken zu, nach denen unsere Kunden am häufigsten fragen: ISO/IEC 17025:2017 für Prüf- und Kalibrierlaboratorien und 21 CFR Part 11 für elektronische Aufzeichnungen nach den Regeln der FDA. Er nennt außerdem die Einstellungen, die Sie vor dem Produktivstart prüfen sollten, und die Lücken, die ein Labor selbst schließen muss. Alles Folgende bezieht sich auf SENAITE 2.x im Auslieferungszustand ohne Add-ons, sofern nicht anders angegeben.
Was SENAITE aufzeichnet
Zwei Mechanismen arbeiten zusammen. Wer sie auseinanderhalten kann, spart im Audit Zeit.
Die Historie wird an jeder Probe, jeder Analyse und jedem Arbeitsblatt geführt. Jeder Workflow-Schritt (Empfangen, Übermitteln, Verifizieren, Zurückziehen, Veröffentlichen, Invalidieren) fügt einen Eintrag mit Benutzer, Serverzeit, Schritt und optionalem Kommentar hinzu. Die Oberfläche bietet keine Möglichkeit, Einträge zu bearbeiten oder zu löschen.
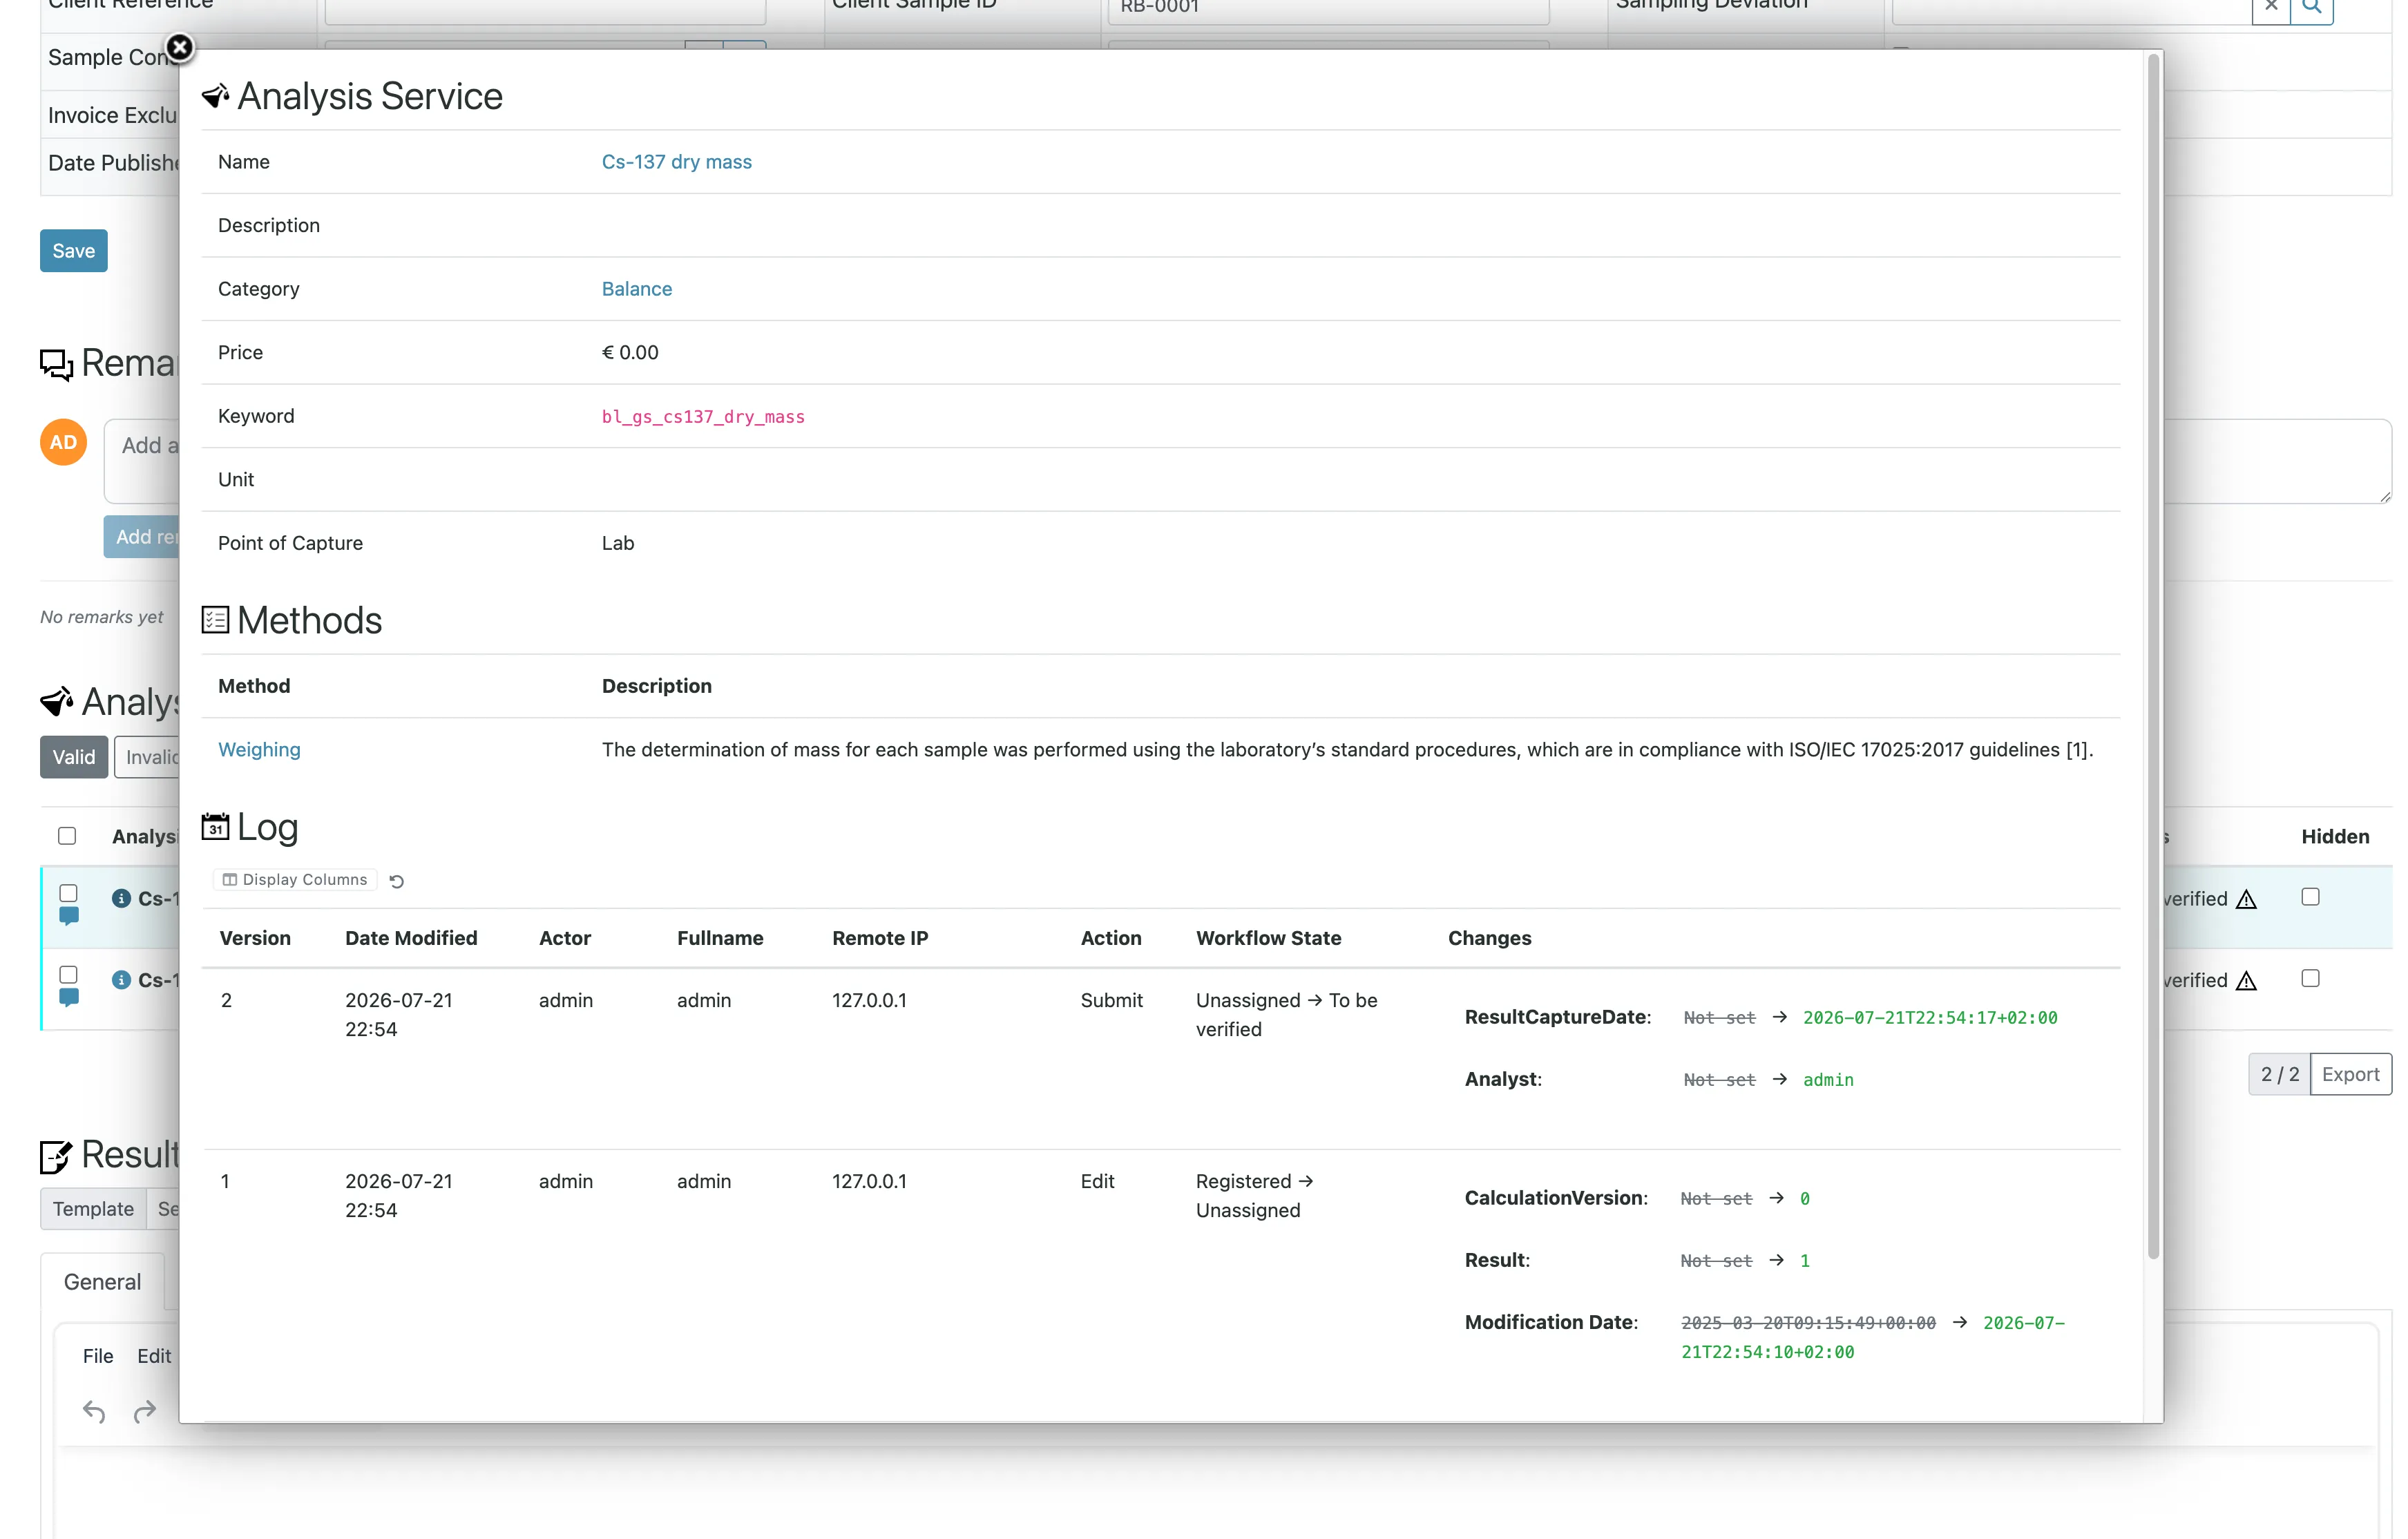
Das Audit Log geht weiter. Jedes Mal, wenn ein Objekt
angelegt, bearbeitet oder durch einen Workflow-Schritt bewegt
wird, speichert SENAITE eine Momentaufnahme aller Felder,
zusammen mit Benutzer, dessen Rollen, Workflow-Status,
Serverzeit, Absenderadresse und dem User-Agent des Browsers. Die
Ansicht Protokoll eines Objekts zeigt diese Versionen als
Tabelle mit einem Vergleich Feld für Feld: welcher Wert vorher
dastand, welcher danach, wer ihn geändert hat und von wo. Das
gilt für Proben und Analysen, aber auch für Setup-Objekte wie
Analyseleistungen. Eine geänderte Nachweisgrenze oder
Spezifikation ist damit ebenfalls nachvollziehbar.
ISO/IEC 17025:2017
Die Abschnittsnummern beziehen sich auf die Ausgabe von 2017. Der Wortlaut der Norm ist hier sinngemäß wiedergegeben, nicht zitiert.
7.5 Technische Aufzeichnungen
Die Norm verlangt, dass Änderungen an technischen Aufzeichnungen auf frühere Fassungen oder auf die ursprüngliche Beobachtung zurückverfolgt werden können, einschließlich wer was wann geändert hat.
In SENAITE ist ein Ergebnis ab dem Übermitteln schreibgeschützt. Um es zu ändern, wird es vor der Verifizierung zurückgezogen oder zur erneuten Prüfung geschickt, oder ein Laborleiter invalidiert danach die veröffentlichte Probe. In jedem Fall bleibt das Original mit seiner Historie erhalten, und der neue Wert steht in einer neuen Analyse oder einer neuen Probe, die auf das Original verweist. Nichts wird überschrieben.
Proben, die entsorgt oder versendet wurden, sperren auch ihre Analysen. Deren Ergebnisse lassen sich weder über die Oberfläche noch über die JSON-API ändern.
7.11 Lenkung von Daten und Informationsmanagement
Die Norm verlangt, dass ein Laborinformationssystem vor der Einführung für seinen Verwendungszweck validiert wird und dass Änderungen daran, auch an der Konfiguration, vor ihrer Anwendung genehmigt, dokumentiert und validiert werden.
Dabei geht es um zwei Arten von Änderungen, und SENAITE hilft bei beiden unterschiedlich.
Änderungen an der Software werden offen entwickelt. Jede Änderung an SENAITE läuft als Pull Request auf GitHub, mit Beschreibung, Review und Tests, und jedes Release führt seine Änderungen auf. Das gibt Ihrer Änderungslenkung eine Referenz, auf die sie verweisen kann. Die Entscheidung, ein neues Release einzuspielen, und seine Validierung in Ihrer Umgebung bleiben aber bei Ihnen.
Änderungen an der Konfiguration (Analyseleistungen, Methoden, Berechnungen, Spezifikationen, Benutzer) zeichnet das oben beschriebene Audit Log auf. Es zeigt, dass eine Änderung stattgefunden hat und worin sie bestand. Eine Genehmigung vor dem Wirksamwerden verlangt es nicht. Schreiben Ihre Verfahren eine Genehmigung von Konfigurationsänderungen vor, erfolgt sie außerhalb von SENAITE, etwa in Ihrem Änderungsantrag, und das Audit Log belegt, dass nur genehmigte Änderungen vorgenommen wurden.
Die Validierung selbst ist Arbeit an Ihrer Installation: Ihre Konfiguration, Ihre Abläufe, Ihre Akzeptanzkriterien. SENAITE liefert eine festgeschriebene, reproduzierbare Installation, zum Beispiel die Enterprise VM, und Code, auf den Sie per Version verweisen können. IQ-, OQ- und PQ-Dokumente liefert es nicht mit. Die schreiben wir im Rahmen eines Projekts gemeinsam mit dem Labor.
6.2 Personal und Funktionstrennung
Die Norm verlangt, dass das Labor Personal für bestimmte Tätigkeiten autorisiert und darüber Aufzeichnungen führt.
SENAITE ordnet Tätigkeiten Rollen zu. Die wichtigsten:
Analyst erfasst und übermittelt Ergebnisse, Verifier
verifiziert, LabManager kann zusätzlich zurückziehen, erneute
Prüfungen anordnen und invalidieren, Publisher veröffentlicht
Berichte, LabClerk registriert und empfängt Proben. Der
Workflow prüft die Rolle bei jedem Schritt, ein Analytiker kann
also nicht verifizieren und ein Probenannehmer keine Ergebnisse
erfassen.
Das Vier-Augen-Prinzip bei Ergebnissen hängt an drei Einstellungen, die der Beitrag zur Verifizierung ausführlich behandelt: Selbstverifizierung (standardmäßig aus, lassen Sie sie aus), die Anzahl der erforderlichen Verifizierungen und ob derselbe Benutzer mehr als eine Verifizierung beitragen darf. Letzteres ist standardmäßig erlaubt und hebelt eine zweite Verifizierungsstufe aus, solange Sie es nicht ändern.
Schulungs- und Kompetenznachweise führt SENAITE nicht. Welcher Benutzer welche Rolle hat, ist in der Benutzerverwaltung sichtbar, der Nachweis, dass die Person dafür kompetent ist, liegt aber in Ihrem Qualitätssystem.
7.8 Ergebnisberichte
Veröffentlichte Berichte werden als PDF in der Probe gespeichert, zu der sie gehören. Das Dokument, das ein Kunde erhalten hat, lässt sich also später wieder abrufen, auch frühere Fassungen nach einer erneuten Veröffentlichung. Die Berichts-Engine stellt Nachweisgrenzen, Unsicherheiten und Spezifikationen nach den Einstellungen der jeweiligen Analyse dar.
Die Standardvorlagen führen die Leiter der Abteilungen der berichteten Analysen als Verantwortliche auf, mit einem eingescannten Unterschriftsbild, sofern es an ihrem Laborkontakt hinterlegt ist, und nennen den Benutzer, der veröffentlicht hat. Das sind Bilder auf einem Dokument, keine elektronischen Signaturen im Sinne von Part 11.
21 CFR Part 11
Part 11 regelt elektronische Aufzeichnungen und elektronische Signaturen in FDA-regulierten Bereichen. Labore außerhalb dieses Geltungsbereichs nutzen es oft als Maßstab für gute Praxis. SENAITE bietet eine solide Grundlage für die Anforderungen an Aufzeichnungen und bietet keine elektronischen Signaturen nach Part 11. Ein Labor mit Part-11-Pflichten sollte beide Teile getrennt planen.
§11.10(c) Schutz der Aufzeichnungen
“Protection of records to enable their accurate and ready retrieval throughout the records retention period.”
SENAITE hält seine Daten in einer Objektdatenbank-Datei mit einem separaten Verzeichnis für Binärdateien wie PDFs und Anhänge. Aufzeichnungen zehn oder zwanzig Jahre lang aufzubewahren, ist eine Frage von Backups und Wiederherstellungstests, nicht von Datenbankmigrationen. Entscheidend ist, dass die Backups durch Wiederherstellen geprüft werden. Unsere Betreuungspakete schließen das ein.
§11.10(d) Systemzugang
“Limiting system access to authorized individuals.”
Benutzer werden in SENAITE verwaltet oder, mit dem Add-on senaite.ldap, in einem bestehenden LDAP oder Active Directory. Zugriff wird über Rollen vergeben, und Kundenkontakte sehen nur die Proben ihres eigenen Kunden.
§11.10(e) Audit Trails
“Use of secure, computer-generated, time-stamped audit trails to independently record the date and time of operator entries and actions that create, modify, or delete electronic records.”
Das oben beschriebene Audit Log deckt Anlegen und Ändern mit Serverzeit und Benutzer ab, und es wird vom System erzeugt, nicht von Menschen eingetragen. Drei Punkte verdienen Aufmerksamkeit:
- Das globale Audit Log ist standardmäßig aus. Das Protokoll
am einzelnen Objekt wird immer geschrieben. Die systemweite
Ansicht
Audit Log, in der Sie alle Änderungen der Instanz durchsuchen, funktioniert nur, wenn im Setup im ReiterSicherheitdie OptionAktivieren Sie das globale Audit Logeingeschaltet ist. Sie macht das Anlegen und Bearbeiten von Objekten langsamer, weil jede Änderung ein zweites Mal indiziert wird. Entscheiden Sie vor dem Produktivstart; ein Begutachter fragt in der Regel nach der systemweiten Ansicht. - Löschen nimmt das Protokoll mit. Die Momentaufnahmen werden am Objekt selbst gespeichert. In manchen Status dürfen Laborleiter Objekte aus einer Probe entfernen, zum Beispiel Anhänge, und ein entferntes Objekt nimmt sein eigenes Protokoll mit. Prüfen Sie, wer die Berechtigung zum Löschen hat, und bevorzugen Sie Workflow-Schritte wie Stornieren oder Zurückweisen, die das Objekt erhalten.
- Das Protokoll ist durch die Anwendung geschützt, nicht versiegelt. Es liegt in derselben Datenbank wie die Aufzeichnungen. SENAITE bietet keinen Weg, es zu ändern, wer aber Administratorzugriff auf den Server oder die Datenbank hat, könnte es. Beschränken und protokollieren Sie diesen Zugriff auf Betriebssystemebene.
§11.10(a), (g) und die Abschnitte zu Signaturen
Diese Abschnitte behandeln die Validierung des Systems (§11.10(a)), Berechtigungsprüfungen (§11.10(g)) und elektronische Signaturen: was eine Signatur zeigen muss (§11.50), ihre Verknüpfung mit der Aufzeichnung (§11.70), Eindeutigkeit pro Person (§11.100) und das Signieren mit zwei Komponenten wie Benutzerkennung und Passwort (§11.200). Zusammen beschreiben sie einen eigenen Signaturakt an einem festgelegten Schritt, mit Passwortabfrage, einer erklärten Bedeutung (“freigegeben”, “verifiziert”) und einer dauerhaften Verbindung zur signierten Aufzeichnung.
SENAITE prüft die Berechtigung bei jedem Workflow-Schritt, was §11.10(g) adressiert. Einen Signaturakt hat es nicht. Eine Verifizierung ist ein Workflow-Schritt in einer angemeldeten Sitzung; sie wird mit Benutzer und Zeit aufgezeichnet, aber der Benutzer wird nicht erneut nach dem Passwort gefragt, und eine Bedeutung der Signatur wird nicht erfasst. Das ist ein Eintrag im Audit Trail, keine elektronische Signatur.
Für ein Part-11-Labor ist das eine Frage des Umfangs. Die Aufzeichnung, der schwierige Teil, ist vorhanden. Eine Signaturebene (Passwortabfrage an festgelegten Schritten, Bedeutung der Signatur, Bindung an die Momentaufnahme im Audit Log) ist klar umrissene zusätzliche Arbeit auf dem Workflow, und das System wird danach als Ganzes validiert. Wenn Sie Part-11-Signaturen ohne ein solches Projekt brauchen, wählen Sie ein System, das sie validiert mitbringt.
Einstellungen, die Sie vor dem Produktivstart prüfen sollten
Aktivieren Sie das globale Audit Logim ReiterSicherheit: ein, es sei denn, Sie haben einen Grund und eine dokumentierte Alternative.Selbstverifizierung von Ergebnissen erlaubenim ReiterAnalysen: aus, und keine Analyseleistungen, die das ohne dokumentierten Grund übersteuern.Typ der Mehrfachverifizierung:Deaktiviere mehrfaches Verifizieren durch den gleichen Benutzer, sobald eine Analyseleistung mehr als eine Verifizierung verlangt.- Rollen: keine geteilten Konten, keine Rolle
Managerfür die tägliche Arbeit und ein Nachweis, werLabManagerist. - Backups: ein Wiederherstellungstest mit dokumentiertem Ergebnis.
Was beim Labor bleibt
SENAITE qualifiziert keine Geräte, schult kein Personal, schreibt keine Verfahrensanweisungen und validiert sich nicht selbst. Es zeichnet auf, was Menschen und Geräte getan haben, setzt durch, wer was darf, und bewahrt die Historie. Das Validierungsprotokoll, ausgeführt auf Ihrem Server mit Ihrer Konfiguration, ist das Dokument, das ein Begutachter sehen will, und es muss für Ihre Installation erstellt werden.
Sind Ihre Pflichten streng, etwa bei FDA-regulierter Arbeit, Meldungen an Behörden oder akkreditierten Trinkwasseruntersuchungen, ordnen wir Ihre Anforderungen SENAITE zu, benennen die Lücken und schreiben und führen die Qualifizierung mit Ihnen durch. SENAITE ist Open Source, jeder hier beschriebene Mechanismus lässt sich im Code auf GitHub nachprüfen.